
أمن الروبوتات المتصلة: التهديدات السيبرانية في عصر الذكاء الاصطناعي التوليدي
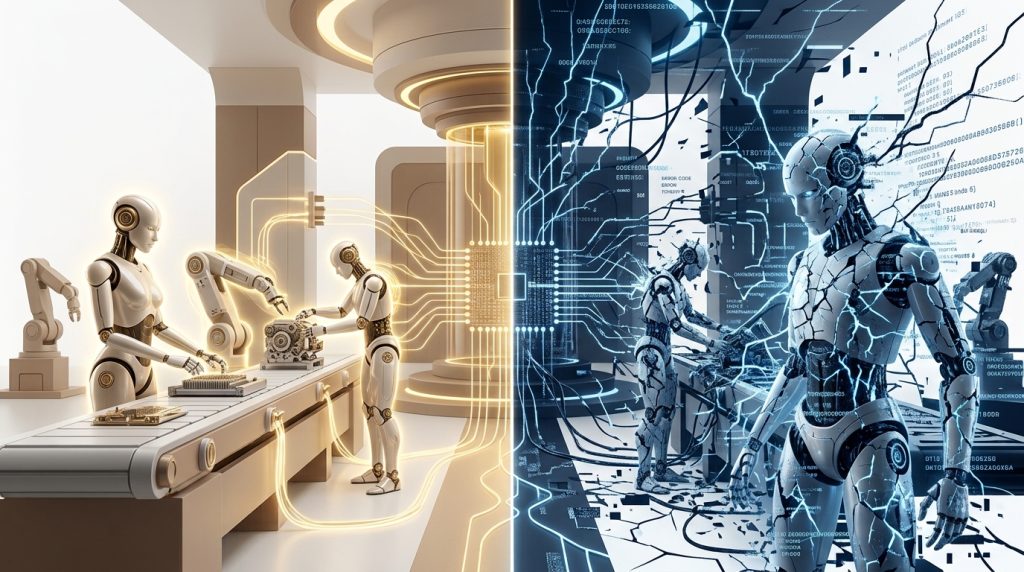
في عصر تتسارع فيه وتيرة دمج الروبوتات في حياتنا اليومية—من المكانس الكهربائية الذكية إلى الهياكل الخارجية المعززة للحركة—يبرز سؤال محوري حول قابلية هذه الأنظمة للاختراق. يكشف هذا المقال، المعتمد على أحدث الأبحاث الأكاديمية والتقارير الأمنية، عن واقع مقلق: استخدام الذكاء الاصطناعي التوليدي في الهجمات السيبرانية قد هدم الحواجز التقنية التي كانت تحمي الروبوتات، محولاً إياها من أدوات مساعدة إلى أهداف سهلة للاستغلال، بل وأسلحة محتملة.
أولاً: تحول المشهد التهديدي في عصر الذكاء الاصطناعي التوليدي
لطالما افترضت نماذج الأمن السيبراني التقليدية في قطاع الروبوتات أن تنفيذ هجمات ناجحة يتطلب خبرة تقنية عميقة في أنظمة الروبوتات المدمجة وبروتوكولات الاتصال الخاصة بها، مثل ROS وROS 2. لكن هذا الافتراض أصبح باليا في ظل ثورة الذكاء الاصطناعي التوليدي. فقد أثبتت أبحاث حديثة أن أدوات الذكاء الاصطناعي المفتوحة المصدر، مثل إطار Cybersecurity AI (CAI)، قادرة على أتمتة اكتشاف واستغلال الثغرات الأمنية في الروبوتات الاستهلاكية في غضون ساعات، وهي مهام كانت تتطلب في السابق خبراء أمنيين لشهور.
يكشف هذا التحول عن عدم تناسق خطير في ميزان القوى السيبرانية: بينما تم تسليح المهاجمين بأدوات ذكاء اصطناعي متطورة، لا تزال الإجراءات الدفاعية تعتمد على مفاهيم “الدفاع المتعمق” التقليدية التي لم تعد صالحة لمواجهة سرعة وذكاء الهجمات المعتمدة على الذكاء الاصطناعي.
ثانياً: حالات اختراق حقيقية: من المكانس الكهربائية إلى الهياكل الخارجية
تشير الأدلة المتراكمة إلى أن ثغرات الروبوتات المتصلة بالإنترنت ليست نظرية، بل واقعية وخطيرة. نستعرض فيما يلي أبرز الحالات الموثقة:
1. اختراق أسطول من المكانس الكهربائية (DJI Romo) – 2026
في حادثة كشفت هشاشة الأنظمة السحابية لإدارة الأساطيل، تمكن مهندس برمجيات أثناء محاولته تطوير تطبيق للتحكم عن بعد في مكنسته الكهربائية DJI Romo من الوصول إلى كاميرات حية، وميكروفونات، وخرائط منزلية، وبيانات حالة لحوالي 7,000 مكنسة كهربائية موزعة على 24 دولة. كان السبب الجذري للثغرة هو فشل الخوادم السحابية لشركة DJI في التحقق من صحة الرمز المميز (Token) لكل جهاز على حدة، مما جعلها تمنح المهندس صلاحيات مالك لهذا الأسطول الهائل من الأجهزة. أعلنت الشركة لاحقاً عن تصحيح الثغرة، لكن الحادثة سلطت الضوء على المخاطر الجسيمة التي تنجم عن سوء إدارة الهوية والصلاحيات في منصات إدارة الأساطيل الروبوتية.
2. ثغرة حرجة في سحابة Yarbo تهدد أسطولاً عالمياً من الروبوتات
كشف ثغرة أمنية (CVE-2026-7368) في البنية التحتية السحابية لروبوتات Yarbo عن خلل جوهري في التحكم بالوصول. تبين أن النظام لا يفرض آلية تفويض لكل جهاز أو مستخدم، مما يعني أن أي عميل يحمل بيانات اعتماد صالحة (سواء كانت مشتركة أو خاصة) يمكنه الاشتراك في مواضيع بروتوكول MQTT واسعة تشمل جميع الروبوتات في العالم، ونشر أوامر تحكم لأي روبوت باستخدام الرقم التسلسلي الذي يتم كشفه في تدفق بيانات القياس عن بعد (Telemetry). يمثل هذا الثغرة انتهاكاً صارخاً لمبدأ “الامتياز الأقل” (Principle of Least Privilege) ويخلق سيناريو يمكن فيه لاختراق بيانات اعتماد واحدة أن يؤدي إلى السيطرة الكاملة على الأسطول العالمي للروبوتات، مما قد يتسبب في أضرار مادية أو سرقة بيانات أو تعطيل عمليات حيوية.
3. اختراق ثلاثة أنظمة روبوتية باستخدام الذكاء الاصطناعي التوليدي
في دراسة أكاديمية رائدة، استخدم باحثون إطار CAI لاختراق ثلاثة أنواع مختلفة من الروبوتات الاستهلاكية، مكتشفين 38 ثغرة أمنية في وقت قياسي:
-
روبوت جزازة العشب Hookii Neomow: تم اكتشاف خدمة Android Debug Bridge (ADB) غير موثقة على المنفذ 5555، مما منح الباحثين وصولاً جذرياً (Root Access) غير مقيد إلى نظام الروبوت. من هذا الموقع، تمكنوا من استخراج بيانات اعتماد MQTT المشفرة بشكل ثابت والمستخدمة في جميع أنحاء الأسطول، مما أتاح لهم الاتصال بخادم EMQX وإحصاء 267 روبوتاً متصلاً، ونشر أوامر تحكم لأي منها. كما كشف التحليل عن نقل بيانات غير مشفر (بما في ذلك إحداثيات GPS وبيانات الخرائط ثلاثية الأبعاد) ووجود قاعدة بيانات MySQL مكشوفة للإنترنت دون حماية.
-
الهيكل الخارجي المعزز Hypershell X: تم اكتشاف أن اتصال BLE لا يتطلب أي مصادقة، مما يسمح لأي جهاز ضمن النطاق بالاتصال وإرسال أوامر تحكم تؤثر على سلامة المستخدم. كما تم رصد سلسلة من ثغرات IDOR تتيح استرجاع معلومات المستخدمين والأجهزة عبر واجهات برمجة تطبيقات غير موثقة. والأكثر خطورة، كشف تحليل الشيفرة البرمجية عن وجود بيانات اعتماد SMTP وMySQL بنص واضح، مما وفر وصولاً إلى أكثر من 3,300 بريد إلكتروني داخلي يحتوي على معلومات حساسة مثل رموز استرداد حسابات PayPal وShopify.
-
روبوت تنظيف النوافذ HOBOT S7 Pro: تم تحديد 17 ثغرة أمنية، بما في ذلك حقن أوامر BLE غير الموثقة واستغلال تحديثات البرامج الثابتة عبر الهواء (OTA) المنقولة عبر بروتوكول HTTP بنص واضح.
4. اختراق الروبوتات الآلية عبر الأوامر الصوتية
في مسابقة GEEKCon في شنغهاي، عرض باحثون من مجموعة DARKNAVY كيف يمكن استغلال نقاط ضعف في أنظمة الذكاء الاصطناعي المدمجة بروبوتات Unitree البشرية للسيطرة عليها عبر أوامر صوتية بسيطة. والأكثر إثارة للقلق، أن الفريق تمكن من استخدام روبوت مخترق كقناة لنشر الهجوم إلى روبوت آخر لم يكن متصلاً بالإنترنت، عبر إشارات لاسلكية قصيرة المدى، مما أظهر قدرة الهجمات على التتالي عبر مجموعات من الآلات. في عرض صارخ للعواقب المادية، تم إصدار أمر عدائي للروبوت جعله يتقدم نحو مانيكان ويضربه.
ثالثاً: تحليل سبل الاختراق ونواقل الهجوم في الروبوتات المتصلة
يمكن تصنيف نواقل الهجوم الرئيسية التي تستهدف الروبوتات وأنظمة إدارة الأساطيل على النحو التالي، استناداً إلى الدراسات التحليلية والهجمات الموثقة:
1. نقاط الضعف في الطبقات المعمارية
تتكون أنظمة الروبوتات المتصلة من عدة طبقات، كل منها يمثل سطح هجوم محتملاً:
-
طبقة الاستشعار والإدراك (Perception Layer): تشمل الكاميرات، وأجهزة LiDAR، والرادار، ونظام تحديد المواقع العالمي (GPS). تتعرض لهجمات الخداع (Spoofing) والتشويش (Jamming) وحقن البيانات، حيث يمكن للمهاجم خلق أشياء وهمية أو إخفاء عوائق حقيقية، مما يضلل نظام اتخاذ القرار.
-
طبقة الاتصالات والشبكات (Communication Layer): تشمل بروتوكولات مثل MQTT، وWi-Fi، وBluetooth، وV2X. تكون عرضة لهجمات الرجل في المنتصف (MitM)، ورفض الخدمة (DoS)، والتنصت (Eavesdropping). كما أن الشبكات المسطحة (Flat Networks) ونقص التجزئة تسمح للحركة الجانبية للهجمات بعد الاختراق الأولي.
-
طبقة التطبيقات والسحابة (Application & Cloud Layer): تشمل واجهات برمجة التطبيقات (APIs)، ومنصات الإدارة السحابية، وتحديثات OTA. أظهرت حالات مثل اختراق DJI Romo وYarbo أن نقاط الضعف في المصادقة والتفويض (Authentication & Authorization) على هذا المستوى يمكن أن تؤدي إلى سيطرة على أسطول كامل من الأجهزة.
2. حالات استهداف لأنظمة إدارة الأساطيل التقليدية
لا تقتصر المخاطر على الروبوتات الاستهلاكية فحسب، بل تمتد إلى أنظمة إدارة أساطيل المركبات التجارية. في أكتوبر 2024، تعرض مزود خدمات تتبع المركبات في المملكة المتحدة لهجوم سيبراني أدى إلى تعطيل أنظمة التتبع، وأجهزة الإنذار في سيارات السجن، وشاحنات البريد السريع. في حادثة أخرى، كشفت ثغرات في منصة SinoTrack GPS عن إمكانية تتبع المركبات والتحكم فيها عن بُعد، بما في ذلك إمكانية قطع مصدر الوقود. هذه الحوادث تؤكد أن الهجمات على البنية التحتية اللوجستية الحيوية يمكن أن تتسبب في أضرار اقتصادية واسعة النطاق.
رابعاً: آليات الحماية والدفاع: نحو طبقة أمنية متكاملة للروبوتات
في مواجهة هذا المشهد التهديدي المتطور، يتطلب تأمين الروبوتات وأنظمة الأساطيل تجاوز الحلول الأمنية التقليدية واعتماد إطار دفاعي متكامل ومتعدد الطبقات:
1. الدفاع المعتمد على الذكاء الاصطناعي (AI-Native Defense)
مع تحول الهجمات إلى آلية ومعتمدة على الذكاء الاصطناعي، يجب أن تتطور الدفاعات بنفس السرعة. يقترح باحثون ضرورة تطوير وكلاء دفاعيين “أصليين للذكاء الاصطناعي التوليدي” (GenAI-Native) قادرين على مجاراة سرعة وتكيف الهجمات الآلية. يشمل ذلك:
-
أنظمة كشف التسلل القائمة على التعلم الآلي (ML-based IDS) لرصد الأنماط الشاذة في حركة مرور الشبكة وسلوك المركبات في الوقت الفعلي.
-
كشف الشذوذ الفيزيائي (Physics-aware Anomaly Detection) الذي يراقب سلوك الروبوت الفعلي لاكتشاف التناقضات التي قد تشير إلى هجوم على حلقة التحكم، مثل انحراف أجهزة الاستشعار أو حقن إشارات تحكم.
2. تأمين الهوية والوصول (Identity and Access Management – IAM)
يجب إنشاء طبقة هوية موحدة تشمل الروبوت، والمشغل، والعمليات، والعقد. يتطلب ذلك:
-
تفعيل الأمن بشكل افتراضي (Secure by Default) في أنظمة الوسيطة مثل ROS2، والتي توفر آليات تشفير ومصادقة ولكنها معطلة افتراضياً ويصعب تكوينها.
-
اعتماد بنية الثقة المعدومة (Zero Trust Architecture) التي تفترض عدم وجود طرف موثوق داخلياً، وتطبق مبدأ الامتياز الأدنى والتحقق المستمر.
-
التصدي للثغرات الأمنية على مستوى السحابة من خلال فرض آليات تفويض لكل جهاز ومستخدم، كما هو موضح في ثغرة Yarbo.
3. تأمين سلسلة التوريد والتحديثات (Supply Chain & OTA Security)
الهجمات التي تستهدف تحديثات البرامج الثابتة (OTA) تشكل خطراً كبيراً، حيث يمكن لاختراق حزمة تحديث واحدة أن ينتشر عبر أسطول كامل. تتضمن الحلول:
-
المصادقة القوية على التحديثات باستخدام التوقيعات الرقمية وآليات منع التراجع (Rollback Protection).
-
توحيد قوائم مكونات البرمجيات (SBOM) باستخدام معايير مثل SPDX وCycloneDX للشفافية في سلسلة التوريد، وهو ما تتطلبه تشريعات مثل قانون المرونة السيبرانية الأوروبي.
4. حماية الطبقة المادية والمتحكمات (Physical & Control Layer Security)
نظراً لأن الروبوتات أنظمة فيزيائية سيبرانية، فإن أمنها يتطلب حماية حلقة التحكم:
-
استخدام وحدات منصة موثوقة (TPM) ووحدات أمن الأجهزة (HSM) لتأمين الطبقات المادية والرقمية وتخزين المفاتيح المشفرة بأمان.
-
تنفيذ آليات اكتشاف التسلل الخاصة بالمتحكمات (Control-aware IDS) لرصد أي محاولات للتلاعب بإشارات التحكم أو التوقيت.
-
اعتماد نهج استباقي من خلال نمذجة التهديدات (Threat Modeling) واختبار الاختراق (Penetration Testing) المنتظم لتحديد الثغرات قبل استغلالها، كما هو موضح في منهجيات Attack-Defense Trees (ADT).
خامساً: خلاصة واستشراف للمستقبل
يشير التقييم الأمني للأنظمة الروبوتية المتصلة بالإنترنت إلى وجود فجوة حرجة بين سرعة تطور التهديدات، المعززة بتقنيات الذكاء الاصطناعي التوليدي، وبطء تطوير الدفاعات التقليدية. لقد أثبتت الدراسات والحوادث الموثقة أن الثغرات الأمنية ليست مجرد نقاط ضعف نظرية، بل هي بوابات حقيقية يمكن أن تؤدي إلى سيطرة واسعة النطاق على أساطيل من الروبوتات، مع عواقب تتراوح بين انتهاك الخصوصية والتسبب في أضرار مادية جسيمة.
إن الطريق نحو مستقبل آمن للروبوتات يتطلب نقلة نوعية في ثقافة الأمن السيبراني، تبدأ من مرحلة التصميم، وتدمج بين الدفاعات المعتمدة على الذكاء الاصطناعي، وهندسة الأمن الصارمة للهوية والوصول، وتأمين سلسلة التوريد، وحماية الطبقة المادية. وكما يشير خبراء الصناعة، فإن قطاع الروبوتات اليوم يشبه قطاع الحوسبة السحابية في أوائل العقد الثاني من الألفية: نمو هائل مصحوب بمخاطر أمنية كبيرة، لكن مع إدراك هذه المخاطر وتطوير الحلول المناسبة، يمكن بناء بنية تحتية روبوتية مرنة وآمنة للمستقبل.
المصادر والمراجع المعتمدة
-
MITRE. (2026). CVE-2026-7368 – Yarbo Cloud Authorization Flaw. VulDB.
-
Popular Science. (2026). Man accidentally gains control of 7,000 robot vacuums.
-
Mayoral-Vilches, V., et al. (2026). Cybersecurity AI: Hacking Consumer Robots in the AI Era. arXiv preprint arXiv:2603.08665.
-
Interesting Engineering. (2025). China: Single voice command exposes humanoid robots to hijacking and cascading attacks.
-
Upstream Security. (2025). 2025 Global Automotive Cybersecurity Report.
-
Help Net Security. (2025). SinoTrack GPS vulnerabilities may allow attackers to track, control vehicles.
-
TechTarget. (2025). Fleet telematics company discovers unauthorized data transmissions.
-
Sekyere, Y. O. M., et al. (2026). Security Challenges and Solutions in Self-Driving Vehicles: A Comprehensive Review. IET Intelligent Transport Systems.
-
Venkat, V. (2026). The Missing Layers in the Robotics Security Stack. RoboticsTomorrow.
-
Scientific Reports. (2026). Robotic systems in internet of things: addressing security challenges through threat modeling and penetration testing. Nature, 16, 18325.
-
ScienceDirect. (2025). Cyber-resilient autonomous vehicles: securing networks and enhancing decision-making with next-gen security measures.
-
IEEE Xplore. (2025). Securing Digital Twins in Autonomous Vehicles: Cyber Threats, Mitigation Strategies, and Innovative Security Solutions.
-
IEEE Xplore. (2025). Automotive Hacking: Security Risks in Connected and Autonomous Vehicles.